 全国服务热线:
你的币到底是怎么被偷走的?数字货币被盗的4条真实路径
很多人觉得数字货币丢了是"黑客太厉害",其实大部分被盗事件背后数字货币是怎么被盗的,都是持有者自己留了后门。我做了几年链上安全,见过太多本可以避开的损失。
私钥和助记词泄露是最常见的死法。有人把12个助记词写在便利贴上贴显示器背面,有人把私钥存进云端笔记,有人用浏览器钱包却导出过密钥。攻击者根本不需要"黑进"区块链,拿到你那串字符,币就像放在桌上,谁拿到谁转走。
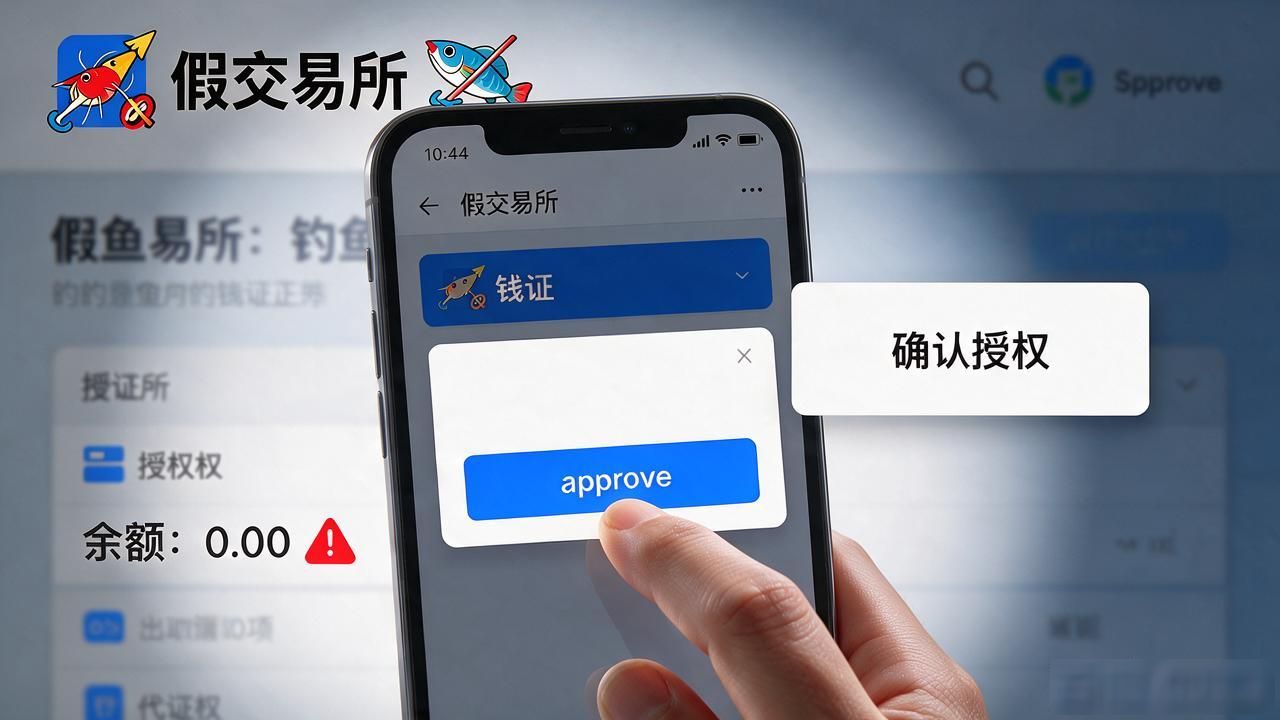
钓鱼网站和假交易所是第二大成因。你搜到的地址差一个字母,连上后钱包弹窗里你没看清就点了approve全量授权。一签,攻击者把合约权限拿走,token一夜清零。很多人到报警才发现,签的那笔不是转账,是"授予无限花费权限"。
智能合约漏洞是第三条路。DeFi项目上线前审计没做透你的币到底是怎么被偷走的?数字货币被盗的4条真实路径,重入攻击、闪电贷操纵、预言机喂价被操控,攻击者一笔交易就能把池子流动性抽干。持币的人没做错任何事,但项目方的代码就是给攻击者留了门。
还有一条不那么"技术"的路:社交工程。有人冒充客服让你"验证钱包",有人用假空投链接骗你连网签名,有人拉你进"内部群"让你买一个不存在的代币。你点下去的那一刻,授权已完成,钱也飞了。
手机:13999999999
电话:010-999999
邮箱:admin@mail.com
地址:XXXXXXXXXXX
